資安事件
當 OT 裸露於網際網路:從 CISA AA26-097A 看見關鍵基礎設施的信任危機
伊朗關聯攻擊者鎖定可程式邏輯控制器(PLC),暴露的不只是設備漏洞,而是整個 OT 安全治理的系統性缺口
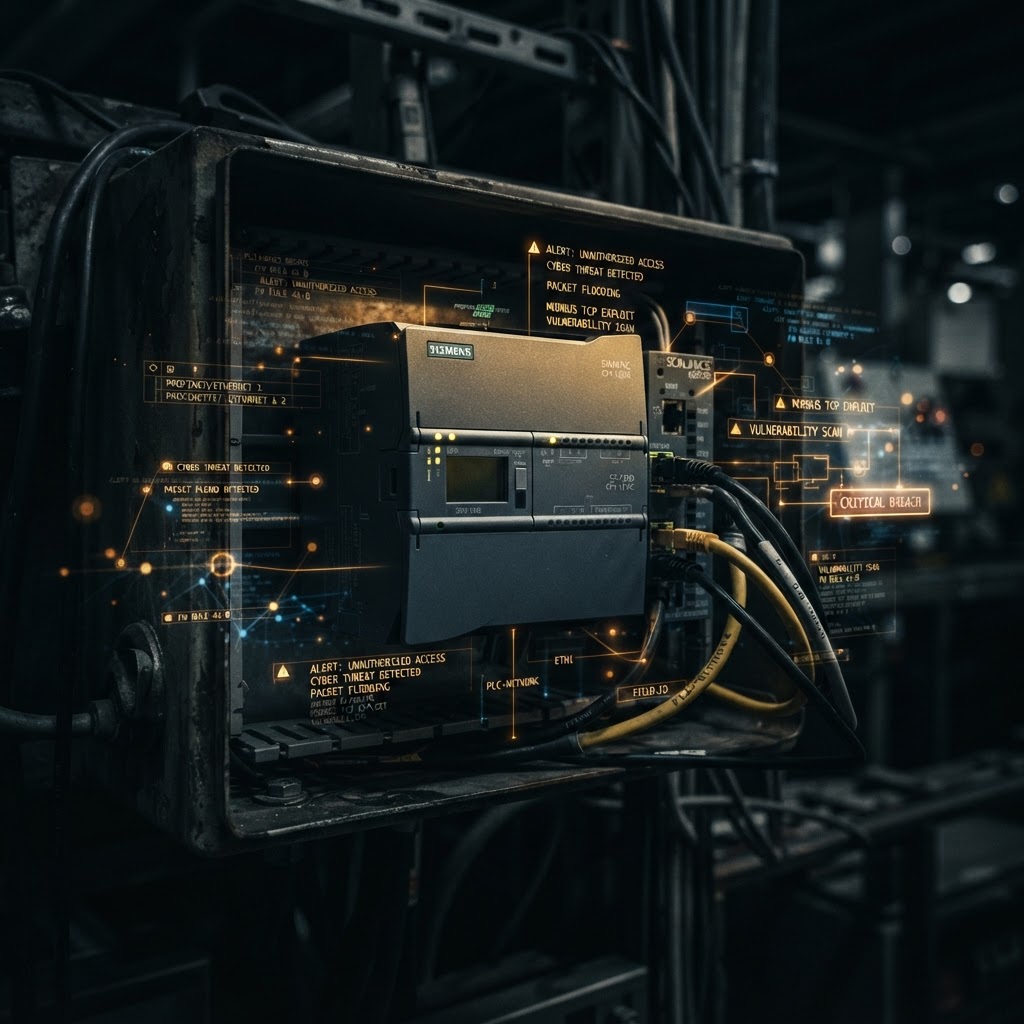
2026 年 7 月 22 日,美國網路安全暨基礎設施安全局(CISA)發布編號 AA26-097A 的網路安全警示(Cybersecurity Advisory),聯合聯邦調查局(FBI)、國家安全局(NSA)、環境保護署(EPA)、能源部(DOE)、美國網路司令部(CNMF)及財政部等七大機構,緊急警告美國組織:一群與伊朗伊斯蘭革命衛隊(IRGC)網路電子指揮部關聯的進階持續性威脅(APT)攻擊者,正持續針對暴露於網際網路的營運技術(Operational Technology, OT)設備——尤其是可程式邏輯控制器(Programmable Logic Controller, PLC)——發動攻擊。
這份警示最早於 2026 年 4 月發布,7 月的更新版進一步擴大了範圍,從原本聚焦的 Rockwell Automation/Allen-Bradley 廠牌,延伸到 Schneider Electric、Siemens 及其他廠牌的 PLC,並新增了關於偵測可重用程式碼模組遭竄改的指引。受影響的產業涵蓋政府服務與設施、水資源與污水系統(WWS)以及能源部門——皆是維繫國家社會運作的關鍵基礎設施。
攻擊樣貌:不是漏洞武器化,而是信任濫用
值得特別注意的是,這波攻擊的核心手法並非利用未公開的零時差漏洞,而是建立在三個前提之上:
- PLC 直接暴露於網際網路——大量工業控制設備被配置為可從公開網路存取,讓攻擊者得以直接觸及。
- 預設或薄弱的認證機制——許多 PLC 出廠時採用預設密碼或缺乏身分驗證,攻擊者可直接連線。
- 可程式碼模組的可竄改性——攻擊者透過惡意互動操作 PLC 專案檔案,篡改可重用程式碼模組,進而操縱人機介面(HMI)與資料擷取與監控系統(SCADA)的顯示資料。
換言之,攻擊者真正利用的,是 OT 環境長期以來對「實體隔離」(air-gapping)與「內部網路可信任」的過時假設。當 PLC 被置於網際網路上,攻擊者根本不需要進階漏洞利用技術,只需要一台連得上網的電腦與基本的工業協定知識,就能完成從偵察到篡改的完整攻擊鏈。
報告指出,攻擊者鎖定的 OT 相關通訊埠包括 44818(EtherNet/IP)、2222(EtherNet/IP-2)、102(PROFINET/S7 Comm)及 502(Modbus TCP),並特別留意來自境外主機服務商的可疑流量。這些都是工業控制系統的標準通訊埠,理應從不對外公開。
從攻擊者視角看防禦缺口
這份警示揭示了一個深層問題:OT 安全的失守,往往不是技術不夠先進,而是治理假設過時。
過去三十年,工業控制系統的安全模型建立在三個支柱上:實體隔離、專屬網路與封閉協定。這套模型在工廠產線獨立運作的時代或許有效,但在數位轉型與智慧製造的浪潮下,OT 環境早已與 IT 網路、雲端服務甚至供應鏈夥伴深度串接。當「隔離」不再是事實,但安全假設卻未隨之更新,整個信任邊界便出現系統性裂縫。
攻擊者很清楚這一點。他們不需要攻破防火牆,因為 PLC 本身就被放在防火牆外面;不需要繞過身分驗證,因為根本沒有設置;不需要發現零時差漏洞,因為設計層面的信任模型已經為他們敞開了大門。這正是為什麼 CISA 在警示中將首要建議行動定為「將 PLC 從直接網際網路暴露中移除,透過安全閘道與防火牆隔離」——不是因為這個建議有多高深,而是因為這個最基本的措施仍未被普遍落實。
對台灣關鍵基礎設施的啟示
台灣的處境與美國有相似之處,也有獨特的挑戰。作為半導體與高科技製造重鎮,台灣的關鍵基礎設施涵蓋電力、水資源、通訊與半導體供應鏈,這些設施中大量採用與美國警示相同的 PLC 廠牌。同時,台灣面臨的國家級網路威脅強度不亞於任何國家,地緣政治的張力更讓 OT 攻擊成為潛在的不對稱作戰手段。
從博曄顧問長期輔導高科技產業與關鍵基礎設施的實務經驗出發,我認為這份警示為台灣組織帶來三個關鍵啟示:
一、OT 資產盤點是治理的第一步,也是最被忽略的一步
許多組織連自己擁有多少台 PLC、它們連接哪些網路、執行哪些控制邏輯都不清楚。沒有完整的資產盤點,就無法評估暴露面,更無法建立有效的防禦。OT 資產盤點不應只是 IT 資產管理的延伸,而需要具備工業協定與控制邏輯理解能力的專業團隊來執行。
二、IT/OT 融合必須同步重塑信任邊界
數位轉型促使 IT 與 OT 逐步融合,但多數組織仍沿用 IT 安全思維套用於 OT 環境,忽略了 OT 設備的即時性、可靠性與可用性優先於機密性的本質差異。零信任架構(Zero Trust Architecture)在 OT 場景的落地,需要重新設計存取控制、分段策略與監控機制,而非直接搬移 IT 的解決方案。NIST SP 800-207 與 IEC 62443 提供了可依循的框架,但落地仍需結合產業特性與現場實務。
三、供應鏈與第三方整合商是信任鏈的薄弱環節
許多 PLC 的部署由系統整合商或設備供應商執行,預設配置往往以「方便維運」為優先,而非「安全優先」。組織必須將資安要求延伸至整個供應鏈,從採購規格、部署規範到維運流程,都應建立明確的資安治理要求,並透過合約與稽核機制確保落實。
結語:從裸露到韌性,重建 OT 的數位信任
CISA AA26-097A 警示的核心訊息,並非某個特定廠牌的設備有缺陷,而是整個 OT 安全治理體系需要從根本重新檢視。當設備被裸露於網際網路、當預設配置成為常態、當信任假設停留在三十年前,攻擊者需要的不是技術突破,而是我們治理上的怠惰。
博曄顧問始終主張,數位信任(Digital Trust)不是技術術語,而是一套涵蓋治理、人才、流程與技術的系統性工程。對關鍵基礎設施而言,這套工程的起點,是誠實面對「我們的 OT 環境究竟裸露了多少」這個問題,然後一步步從盤點、隔離、監控到韌性建構,把信任邊界重新建立起來。
防禦窗口正在縮窄,這不是未來式,而是現在進行式。
參考資料:
- CISA, Iranian-Affiliated Cyber Actors Exploit Programmable Logic Controllers Across US Critical Infrastructure (AA26-097A), July 22, 2026. cisa.gov/news-events/cybersecurity-advisories/aa26-097a
- CISA, CyberAv3ngers (AA23-335A), 2023.
- NIST SP 800-207, Zero Trust Architecture.
- IEC 62443, Industrial Automation and Control Systems Security.